Wireshark esindab maailma enimkasutatavat protokolli analüsaatorit. Seda kasutades saate kontrollida kõike, mis teie võrgus toimub, otsida erinevaid probleeme, analüüsida ja filtreerida võrguliiklust erinevate tööriistade abil jne.

Kui soovite Wiresharki ja pordi järgi filtreerimise kohta lisateavet, lugege kindlasti edasi.
Mis täpselt on pordi filtreerimine?
Portide filtreerimine kujutab endast viisi, kuidas filtreerida pakette (erinevatest võrguprotokollidest pärinevaid sõnumeid) nende pordi numbri alusel. Neid pordinumbreid kasutatakse TCP- ja UDP-protokollide jaoks, mis on kõige tuntumad edastusprotokollid. Pordifiltreerimine on teie arvuti kaitsevorm, kuna pordi filtreerimise abil saate lubada või blokeerida teatud pordid, et takistada võrgus erinevaid toiminguid.
Erinevate Interneti-teenuste jaoks, nagu failiedastus, e-post jne, on väljakujunenud väljakujunenud pordisüsteem. Tegelikult on neid üle 65 000 erineva pordi. Need on olemas lubatud või suletud režiimis. Mõned Interneti-rakendused võivad need pordid avada, muutes teie arvuti häkkeritele ja viirustele rohkem avatud.
Wiresharki kasutades saate filtreerida erinevaid pakette nende pordi numbri alusel. Miks sa tahaksid seda teha? Sest sel viisil saate välja filtreerida kõik paketid, mida te erinevatel põhjustel oma arvutisse ei soovi.
Mis on olulised pordid?
Seal on 65 535 porti. Neid saab jagada kolme erinevasse kategooriasse: pordid vahemikus 0–1023 on üldtuntud pordid ning need on määratud tavateenustele ja protokollidele. Seejärel on 1024–49151 registreeritud pordid – ICANN määrab need konkreetsele teenusele. Ja avalikud pordid on pordid numbritest 49152-65535, neid saab kasutada mis tahes teenus. Erinevate protokollide jaoks kasutatakse erinevaid porte.
Kui soovite saada teavet kõige levinumate kohta, vaadake järgmist loendit.
| Pordi number | Teenuse nimi | Protokoll |
| 20, 21 | Failiedastusprotokoll – FTP | TCP |
| 22 | Turvaline kest – SSH | TCP ja UDP |
| 23 | Telnet | TCP |
| 25 | Lihtne postiedastusprotokoll | TCP |
| 53 | Domeeninimesüsteem – DNS | TCP ja UDP |
| 67/68 | Dynamic Host Configuration Protocol – DHCP | UDP |
| 80 | Hüperteksti edastusprotokoll – HTTP | TCP |
| 110 | Postkontori protokoll – POP3 | TCP |
| 123 | Võrgu ajaprotokoll – NTP | UDP |
| 143 | Interneti-sõnumite juurdepääsu protokoll (IMAP4) | TCP ja UDP |
| 161/162 | Lihtne võrguhaldusprotokoll – SNMP | TCP ja UDP |
| 443 | HTTP koos Secure Sockets Layeriga – HTTPS (HTTP üle SSL/TLS) | TCP |
Analüüs Wiresharkis
Wiresharki analüüsiprotsess hõlmab erinevate protokollide ja andmete jälgimist võrgu sees.
Enne analüüsiprotsessiga alustamist veenduge, et teate, millist liiklust soovite analüüsida, ja mitut tüüpi liiklust edastavaid seadmeid.
- Kas teil on reklaamirežiimi toetatud? Kui teete seda, võimaldab see teie seadmel koguda pakette, mis pole algselt teie seadme jaoks mõeldud.
- Millised seadmed teil võrgus on? Oluline on meeles pidada, et erinevat tüüpi seadmed edastavad erinevaid pakette.
- Millist tüüpi liiklust soovite analüüsida? Liikluse tüüp sõltub teie võrgus olevatest seadmetest.
Erinevate filtrite kasutamise teadmine on kavandatud pakettide hõivamiseks äärmiselt oluline. Neid filtreid kasutatakse enne pakettide hõivamise protsessi. Kuidas need toimivad? Konkreetse filtri seadmisega eemaldad antud kriteeriumitele mittevastava liikluse koheselt.
kuidas muuta ebakõlas piirkonda
Wiresharkis kasutatakse erinevate püüdmisfiltrite loomiseks süntaksit nimega Berkley Packet Filter (BPF). Kuna seda süntaksit kasutatakse pakettanalüüsis kõige sagedamini, on oluline mõista, kuidas see toimib.
Berkley pakettfiltri süntaks hõivab erinevatel filtreerimisavaldistel põhinevad filtrid. Need avaldised koosnevad ühest või mitmest primitiivist ja primitiivid koosnevad identifikaatorist (väärtustest või nimedest, mida proovite leida erinevatest pakettidest), millele järgneb üks või mitu tähist.
Kvalifitseerujad võib jagada kolme erinevat tüüpi:
- Tüüp – nende tähiste abil saate määrata, millist asja identifikaator esindab. Tüübi määrajad hõlmavad porti, võrku ja hosti.
- Dir (suund) – neid määrajaid kasutatakse ülekande suuna määramiseks. Sel viisil märgib src allika ja dst sihtkoha.
- Proto (protokoll) – protokolli kvalifikaatoritega saate määrata konkreetse protokolli, mida soovite jäädvustada.
Otsingu välja filtreerimiseks võite kasutada erinevate määrajate kombinatsiooni. Samuti saate kasutada tehtemärke: näiteks võite kasutada konkatenatsioonioperaatorit (&/ja), eitustehtereid (!/not) jne.
Siin on mõned näited püüdmisfiltritest, mida saate Wiresharkis kasutada.
| Filtrid | Kirjeldus |
| peremees 192.168.1.2 | Kogu 192.168.1.2-ga seotud liiklus |
| tcp port 22 | Kogu pordiga 22 seotud liiklus |
| src 192.168.1.2 | Kogu liiklus, mis pärineb aadressilt 192.168.1.2 |
Protokolli päise väljadel on võimalik luua püüdmisfiltreid. Süntaks näeb välja selline: proto[offset:size(valikuline)]=väärtus. Siin tähistab proto protokolli, mida soovite filtreerida, nihe tähistab väärtuse asukohta paketi päises, suurus tähistab andmete pikkust ja väärtus on andmed, mida otsite.
Kuva filtrid Wiresharkis
Erinevalt püüdmisfiltritest ei visata kuvafiltrid ühtegi paketti ära, vaid peidavad need vaatamise ajal lihtsalt ära. See on hea valik, kuna kui olete paketid ära visanud, ei saa te neid taastada.
Teatud protokolli olemasolu kontrollimiseks kasutatakse kuvafiltreid. Näiteks kui soovite kuvada pakette, mis sisaldavad konkreetset protokolli, saate Wiresharki kuvafiltri tööriistaribale sisestada protokolli nime.
Muud valikud
Sõltuvalt teie vajadustest saate Wiresharkis pakettide analüüsimiseks kasutada mitmeid muid võimalusi.
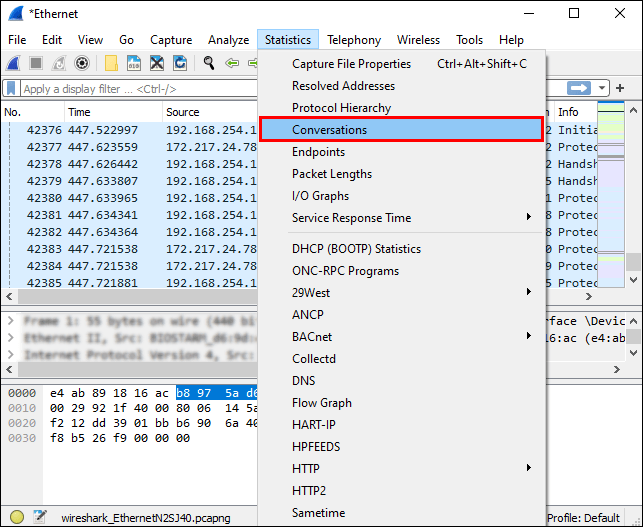
- Wiresharki statistikaakna alt leiate erinevaid põhitööriistu, mida saate pakettide analüüsimiseks kasutada. Näiteks saate vestluste tööriista kasutada kahe erineva IP-aadressi vahelise liikluse analüüsimiseks.
- Ekspertteabe aknas saate analüüsida võrgus esinevaid kõrvalekaldeid või ebatavalist käitumist.
Filtreerimine pordi järgi Wiresharkis
Wiresharkis on pordi järgi filtreerimine lihtne tänu filtriribale, mis võimaldab teil kuvafiltrit rakendada.
Näiteks kui soovite filtreerida porti 80, tippige see filtriribale: |_+_|. Võite ka sisestada |_+_| == asemel, kuna eq viitab võrdsele.
Saate filtreerida ka mitut porti korraga. || sel juhul kasutatakse märke.
Näiteks kui soovite filtreerida porte 80 ja 443, tippige see filtriribale: |_+_| või |_+_|.
Täiendavad KKK-d
Kuidas ma saan Wiresharki IP-aadressi ja pordi järgi filtreerida?
Wiresharki IP-aadressi järgi filtreerimiseks on mitu võimalust.
1. Kui olete huvitatud konkreetse IP-aadressiga paketist, tippige see filtriribale: |_+_|

2. Kui olete huvitatud konkreetselt IP-aadressilt tulevate pakettide vastu, tippige see filtriribale: |_+_|

3. Kui olete huvitatud pakettide suunamisest kindlale IP-aadressile, tippige see filtriribale: |_+_|
Kui soovite rakendada kahte filtrit, näiteks IP-aadressi ja pordi numbrit, vaadake järgmist näidet: |_+_| Kuna && tähistab sümboleid ja seda kirjutades saate oma otsingut filtreerida IP-aadressi (192.168.1.199) ja pordi numbri järgi (tcp.port eq 443).

Kuidas Wireshark pordi liiklust hõivab?
Wireshark jäädvustab kogu võrguliikluse, kui see juhtub. See salvestab kogu pordiliikluse ja näitab teile kõiki konkreetsete ühenduste pordinumbreid.
Kui soovite pildistamist alustada, toimige järgmiselt.
kinnitage fail menüüakende käivitamiseks 10
1. Avage Wireshark.

2. Puudutage valikut Pildista.
3. Valige Liidesed.

4. Puudutage nuppu Start.
kuidas järjehoidjaid kroomist Androidis eksportida

Kui soovite keskenduda konkreetsele pordinumbrile, võite kasutada filtririba.
Kui soovite pildistamise peatada, vajutage 'Ctrl + E'.
Mis on DHCP-valiku püüdmisfilter?
Dynamic Host Configuration Protocol (DHCP) suvand kujutab endast teatud tüüpi võrguhaldusprotokolli. Seda kasutatakse IP-aadresside automaatseks määramiseks võrku ühendatud seadmetele. DHCP-valikut kasutades ei pea te erinevaid seadmeid käsitsi konfigureerima.
Kui soovite Wiresharkis näha ainult DHCP pakette, tippige filtriribale bootp. Miks bootp? Kuna see esindab DHCP vanemat versiooni ja mõlemad kasutavad samu pordinumbreid – 67 ja 68.
Miks peaksin kasutama Wiresharki?
Wiresharki kasutamisel on mitmeid eeliseid, millest mõned on järgmised:
1. See on tasuta – saate oma võrguliiklust täiesti tasuta analüüsida!
2. Seda saab kasutada erinevatel platvormidel – Wiresharki saab kasutada Windowsis, Linuxis, Macis, Solarises jne.
3. See on üksikasjalik – Wireshark pakub paljude protokollide põhjalikku analüüsi.
4. See pakub reaalajas andmeid – neid andmeid saab koguda erinevatest allikatest, nagu Ethernet, Token Ring, FDDI, Bluetooth, USB jne.
5. Seda kasutatakse laialdaselt – Wireshark on kõige populaarsem võrguprotokolli analüsaator.
Wireshark ei hammusta!
Nüüd olete Wiresharki, selle võimaluste ja filtreerimisvalikute kohta rohkem teada saanud. Kui soovite olla kindel, et saate tõrkeotsingut teha ja tuvastada mis tahes tüüpi võrguprobleeme või kontrollida võrku sisenevaid ja sealt väljuvaid andmeid, hoides neid turvaliselt, peaksite kindlasti proovima Wiresharki.
Kas olete kunagi Wiresharki kasutanud? Rääkige meile sellest allpool olevas kommentaaride jaotises.